事件入口:支付引擎曾存在超额发行风险
2026年10月11日,律动BlockBeats披露,XRP Ledger修复了一处存在十余年的支付引擎漏洞,该问题可能导致XRP超额发行。火星财经同日转述RippleX工程负责人信息称,XRP Ledger已发现并修复这一严重漏洞,网络升级也已完成。Foresight News则称,该漏洞存在约10年,可能影响XRP的供应约束。
不同报道对漏洞持续时间的说法略有不同。BlockBeats在10月10日的报道中写成“近11年”,Foresight News写成“10年”,10月11日的报道则统一指向“超过10年”。目前能够确认的是,问题出在支付引擎相关逻辑,涉及XRP发行数量,修复和网络升级已经完成。现场核验应放在升级状态、资产记录和操作环境上。
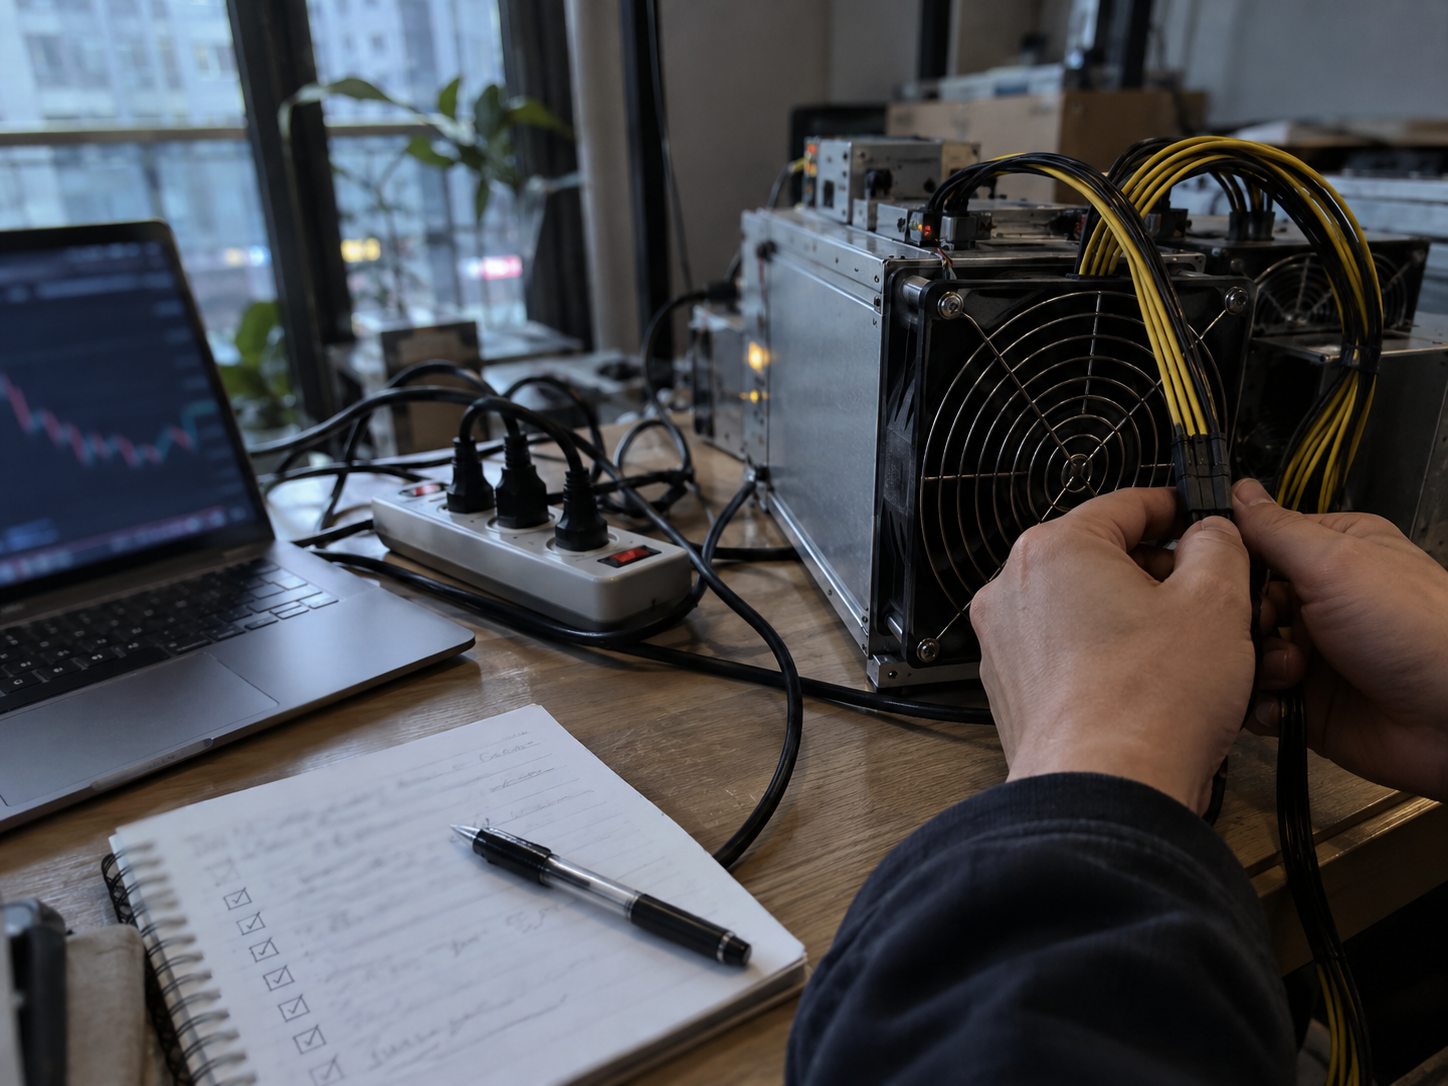
这和常见的矿机算力故障不是一回事。素材没有提供矿机型号、挖矿算法、矿池地址、软件版本或收益数据,因此不能把支付引擎漏洞改写成显卡或ASIC配置教程。现场可以按链上资产与基础设施变更的流程进行核验,并保留相关记录,不要因为“修复完成”四个字就省略后续检查。
先把三类信息分开记录
现场处理时,可以把记录表分成三层。
第一层记录网络事件。主体写XRP Ledger,问题写支付引擎漏洞,风险写可能造成XRP超额发行,状态写已修复并完成升级。时间字段按报道时间填写即可:BlockBeats的相关稿件时间为2026年10月11日09:34:45(+08:00),火星财经的快讯也在同日发布。
第二层记录资产状态。涉及XRP的地址、托管账户或结算账户,都应保留修复前后的余额快照、转账记录和内部台账。不要先假设某个地址受到影响,也不要把报道中“可凭空生成XRP”的说法写成现场已经发生盗币。BlockBeats描述的是漏洞被利用的可能性,Foresight News关注的是超量增发风险。素材没有提供受影响地址、攻击交易或实际增发数量。
第三层记录操作设备。矿场、托管点或交易作业间可能同时使用硬件钱包、浏览器设备和签名终端。Ledger相关报道属于另一组安全事件,不能和XRP Ledger支付引擎漏洞放在一起判断。素材显示,Ledger用户资产被盗事件涉及CryptoBilis销售的设备;慢雾曾推测,恶意模块可能通过屏幕数据线截取助记词;CryptoBilis随后暂停马来西亚、菲律宾和印度尼西亚的全渠道硬件钱包销售。这些信息对应的是硬件供应链和助记词泄露风险,XRP Ledger事件对应的是代码层面的支付引擎问题,两者处于不同环节。
XRP Ledger升级状态怎么验
现场核验不要只截一张社交媒体消息。可以按“主体、动作、结果”三项留下记录。
主体填XRP Ledger,动作填“支付引擎漏洞修复”和“网络升级完成”,结果写“报道未提供具体版本号,现场不得自行填写版本”。当前素材没有修复补丁编号、客户端版本、节点最低版本或升级截止时间。这些字段应明确标记为空缺,不要填入未经证实的版本号。
接着核对运行节点的实际状态,保存节点软件界面、服务日志和升级时间,并记录操作人员与设备编号。若现场运行交易转发、归集或结算服务,还要把任务暂停、恢复和异常重试的时间写入同一份记录。素材只能确认网络已升级,不能据此确认每个外围系统都已自动完成配置变更。
资产侧要保留修复前后的XRP余额和交易流水。出现余额差异时,先区分正常转账、内部台账延迟和链上供应异常。缺少交易哈希、地址和时间范围时,不要直接认定差异来自漏洞利用,也不要根据单笔异常余额推断已经发生超额发行。
矿工现场怎样避免误操作
这起事件可能引发的一种误操作,是把“XRP供应风险”直接和“挖矿收益变化”联系起来。素材没有披露XRP挖矿机制、矿池奖励、区块奖励或任何收益调整,因此不能据此修改矿机功耗、切换算法,也不能重新估算设备回本周期。
现场可以按设备用途分别记录。
算力作业使用的矿机,继续保留原有设备编号、功耗、算力和运行日志,不要因为一条漏洞报道擅自更换固件。用于XRP资产结算的节点、签名终端或托管设备,则单独建立升级和余额记录。两类记录不要放进同一个“矿机异常”工单,避免把网络升级问题误判为算力掉线。
如果现场同时使用Ledger设备,还要增加设备来源和批次记录。Foresight News报道中,一名休眠4年的用户重新启用受影响批次Ledger后,59枚ETH被盗。另一则BlockBeats报道提到,某Ledger用户购入设备仅3周,存入的700万枚USDT遭盗。这两起报道都不能证明与XRP Ledger漏洞有关,但现场可以据此分别登记链上网络风险、签名设备风险和资产托管风险。
修复后的复核清单
复核材料可以分成四份。
第一份是网络升级记录,写明XRP Ledger节点的升级时间、操作人和日志位置。第二份是资产快照,保存XRP账户余额和交易流水。第三份是设备清单,标明签名设备、节点设备和矿机的用途。第四份是异常处置单,记录余额变化、服务中断和人工操作。
涉及外部设备时,CryptoBilis的处置情况也要单独记录。素材显示,该经销商暂停了马来西亚、菲律宾和印度尼西亚的硬件钱包销售与发货,并配合Ledger调查。现场如果有来自相关渠道的设备,记录设备来源、启用时间和当前使用状态即可。不要因为设备名称相同,就把硬件钱包事件认定为XRP Ledger漏洞的后果。
复核结束后,为每个结论标注证据等级。已被报道确认的内容包括漏洞已修复、升级已完成,以及风险涉及XRP超额发行。尚待现场确认的内容包括节点是否完成升级、账户是否出现异常余额、设备是否来自受影响渠道。素材没有提供的内容包括补丁版本、攻击者地址、实际增发数量和受影响节点规模。这样整理后,后续排查可以按证据推进,未经证实的信息也不会进入矿场运维记录。
延伸阅读
- Bitget被盗约3.57亿美元含1.03亿枚XRP
- XRPL 3.3.0把“保密转账”送入验证者投票:隐藏金额,保留哪些线索
- Bitget:9月1日ETF资金流向出现分化,比特币流出而ETH、SOL与XRP走强
- FXStreet称比特币、以太坊与XRP有望延续温和修复:三类仓位不应共用一套交易逻辑